Публічна оферта для сайту, політика конфіденційності для сайту, SaaS і застосунку, cookie policy, угода користувача та DPA, написані під те, як ваш продукт насправді обробляє дані.
З 2012 року · 50+ юрисдикцій · GDPR, Україна, США · тексти українською, англійською, російською та іншими мовами
TelegramWhatsApp
Коротко
Політика конфіденційності для сайту — публічний документ, який повідомляє користувачу, хто обробляє його дані, які саме, навіщо, на якій підставі, кому передає, скільки зберігає і як користувач може реалізувати свої права.
Потрібна власникам сайтів, інтернет-магазинів, SaaS і мобільних застосунків: засновникам з України, які працюють з користувачами з ЄС і США, та українському онлайн-бізнесу, що продає українцям.
Під ключ складаємо карту потоків даних, пишемо Privacy Policy, Cookie Policy з текстами банера, Terms of Service для SaaS або публічну оферту для сайту, DPA для B2B-клієнтів і з вашими підрядниками, список субобробників і тексти для App Store та Google Play.
За статтею 3(2) GDPR регламент застосовується до компанії за межами ЄС, якщо вона пропонує товари чи послуги людям у ЄС або відстежує їхню поведінку в ЄС; зміст повідомлення про конфіденційність прямо перелічено в статтях 13 і 14.
Зазвичай, за нашим досвідом, пакет документів для одного продукту готовий за 1–3 тижні після заповненої анкети щодо даних. Строк залежить від кейсу, нюансів, роботи держорганів і форс-мажорів.
Ваш випадок
Оберіть ситуацію, найближчу до вашої: коротко про маршрут і перший крок.
SaaS з України починає продавати клієнтам у ЄС
Визначаємо, де ви контролер, а де обробник даних клієнта, пишемо Privacy Policy, Terms of Service, DPA для B2B-клієнтів і публічний список субобробників. Перевіряємо, чи потрібен представник у ЄС за статтею 27.
Приклад. Сервіс для запису клієнтів у салони перед запуском у Польщі отримав комплект із політики, умов використання та DPA; перший корпоративний клієнт підписав DPA після одного кола правок.
App Store або Google Play відхилили застосунок через приватність
Звіряємо, які дані збирають сам застосунок і його SDK, приводимо у відповідність політику, відповіді в App Privacy та Data safety, ставимо посилання на політику в застосунку і в консолі.
Приклад. Фітнес-застосунок отримав відмову: у політиці не було аналітичного SDK, який збирав ідентифікатор пристрою. Після звірки та нових відповідей в анкеті збірку прийняли.
Інтернет-магазин в Україні, потрібні оферта і політика
Готуємо публічну оферту зі зрозумілим порядком акцепту під час оформлення замовлення, політику конфіденційності за українським законом про захист персональних даних, правила доставки й повернення.
Приклад. Магазин товарів для дому замінив скопійовану з чужого сайту оферту на текст під свої способи оплати, доставку і повернення, і спірні звернення покупців почали розглядати за зрозумілими правилами.
Інвестор перед раундом просить документи щодо GDPR
Збираємо реєстр обробки, приводимо політики у відповідність до реальної роботи продукту, оформлюємо DPA з підрядниками і готуємо відповіді на запитання перевірки. Паралельно дивимося корпоративні документи.
Приклад. Маркетплейс для B2B-закупівель за три тижні до due diligence отримав реєстр обробки, оновлену політику і підписані DPA з хостингом та CRM.
На сайті аналітика й рекламні пікселі, потрібен cookie-банер
Інвентаризуємо cookies і трекери, ділимо їх на необхідні та ті, що потребують згоди, пишемо Cookie Policy і тексти банера, даємо розробнику логіку: до згоди необов’язкові скрипти не запускаються.
Приклад. Онлайн-школа з пікселями двох рекламних мереж отримала банер з кнопками «Прийняти» і «Відхилити» на першому екрані та налаштування за категоріями.
Перевіряємо DPA клієнта щодо вашої реальної роботи: інструкції, субобробники, строки повідомлення про інциденти, аудит, передавання даних за межі ЄС, відповідальність. Готуємо правки і позицію для переговорів.
Приклад. Розробник HR-платформи погодив з європейським клієнтом розумний строк повідомлення про інциденти та порядок аудиту за звітами замість виїзних перевірок.
Публічна оферта для сайту, політика конфіденційності та документи SaaS: що входить під ключ
Розробка privacy policy під ключ починається з карти даних вашого продукту: документи пишемо після того, як розуміємо, які дані ви збираєте, у кого, навіщо, на якій підставі, де зберігаєте і яким сервісам передаєте. Юристи Crystal Tax ведуть роботу від анкети до готових текстів потрібними мовами.
Політику конфіденційності, оферту і DPA пишемо під реальний продукт
Генератори та шаблони дають текст, який описує чужий продукт. Регулятори, магазини застосунків і юристи B2B-клієнтів перевіряють саме розбіжність між політикою та реальною обробкою: у тексті немає аналітики, яка стоїть на сайті, зазначено строк зберігання, якого ніхто не дотримується, або не згадано платіжний сервіс.
Де політика найчастіше розходиться з продуктом
Рекламні пікселі та аналітика запускаються до згоди користувача, хоча Cookie Policy обіцяє протилежне.
У політиці немає сервісів, які реально отримують дані: платіжного провайдера, чату підтримки, AI-сервісу, мобільного SDK.
Зазначено строк зберігання, якого ніхто не дотримується, або строку немає зовсім.
Оферта і Terms of Service описують одну модель оплати, а на сайті працює інша: підписка з автоматичним продовженням, пробний період, повернення коштів.
Дані зберігаються за межами ЄС, а політика про це мовчить і не називає гарантій передавання.
Відповіді в App Privacy або Data safety розходяться з текстом політики застосунку.
Кожен із цих пунктів ми звіряємо за картою даних до того, як віддаємо тексти на публікацію.
Аудит потоків даних
Анкета і дзвінок з вами та розробником: форми, реєстрація, оплата, розсилки, підтримка, аналітика, реклама, мобільні SDK.
Карта даних: категорії даних і користувачів, цілі, правові підстави, місця зберігання, сервіси-обробники (хостинг, CRM, email-розсилки, платежі, аналітика), строки зберігання.
Ролі: де ви контролер, де обробник за дорученням B2B-клієнта, де спільний контролер з партнером.
Передавання даних за межі ЄС: чи є рішення Європейської комісії про адекватність країни, чи потрібні стандартні договірні умови або інші гарантії за статтею 46 GDPR.
Публічні документи
Privacy Policy за статтями 13 і 14 GDPR, а для української аудиторії з урахуванням закону України про захист персональних даних; privacy policy для додатку з урахуванням вимог App Store і Google Play.
Cookie Policy і тексти банера згоди з логікою налаштувань за категоріями. Технічно банер встановлює ваш розробник, ми даємо йому рекомендації та перевіряємо результат за списком.
Terms of Service для SaaS, угода користувача для сайту, угода користувача інтернет-магазину або публічна оферта для сайту в Україні: предмет, оплата і підписка, повернення коштів, відповідальність, застосовне право, порядок зміни умов. Договірну частину узгоджуємо з практикою складання договорів.
Список субобробників для публікації та порядок повідомлення клієнтів про його зміни.
Договори та внутрішні документи
Договір про обробку даних (DPA) у двох напрямах: ви як обробник для своїх B2B-клієнтів і ви як контролер з вашими підрядниками, за обов’язковим змістом статті 28(3) GDPR.
Реєстр операцій обробки за статтею 30, порядок зберігання й видалення даних, процедура реагування на витік, перевірка, чи потрібна оцінка впливу на захист даних (DPIA).
Процедура відповіді на запити користувачів: доступ, виправлення, видалення, заперечення, перенесення даних.
Аналіз, чи потрібен представник у ЄС за статтею 27; самі представником не виступаємо, допомагаємо призначити його через спеціалізованих провайдерів і партнерів.
Який документ потрібен у якій ситуації
Ситуація
Документи
Сайт з формами та аналітикою, користувачі з ЄС
Privacy Policy за GDPR, Cookie Policy і банер згоди, DPA з підрядниками
SaaS для бізнес-клієнтів у ЄС і Великій Британії
Terms of Service, Privacy Policy, DPA для клієнтів, список субобробників, реєстр обробки
Мобільний застосунок
Privacy policy для додатку з посиланням у консолі та всередині застосунку, відповіді App Privacy і Data safety, угода користувача
Інтернет-магазин в Україні
Публічна оферта, політика конфіденційності за законом України, правила доставки й повернення
Користувачі зі США
Privacy Policy з урахуванням вимог штату; для Каліфорнії перевірка застосовності CCPA і CPRA
Мови та оновлення
Документи готуємо українською, англійською та російською, інші мови через перевірених перекладачів з нашою вичиткою термінів. Коли продукт змінюється, наприклад з’являється новий платіжний сервіс або ринок, оновлюємо карту даних і тексти разово або в межах постійного юридичного супроводу стартапів.
Публічна оферта для сайту та privacy policy: строки підготовки
Зазвичай, за нашим досвідом, пакет документів для одного продукту готовий за 1–3 тижні після заповненої анкети щодо даних. Строк залежить від кейсу, нюансів, роботи держорганів і форс-мажорів.
Оцінка задачі — протягом робочого дня після короткого опису продукту і ринків.
Анкета і дзвінок щодо даних — зазвичай 2–5 робочих днів, основний час іде на відповіді розробника про сервіси та SDK.
Політика конфіденційності та Cookie Policy — зазвичай, за нашим досвідом, близько тижня після карти даних.
Terms of Service, угода користувача або оферта — паралельно з політикою, строк залежить від моделі оплати та кількості тарифів.
DPA — власний шаблон готуємо разом із пакетом; переговори щодо DPA клієнта залежать від кількості кіл правок з його юристами.
Переклади — додають кілька робочих днів на кожну мову після затвердження основної версії.
Строк перевірки застосунку в App Store або Google Play встановлює сам майданчик, ми впливаємо лише на якість відповідей і відповідність політики реальному застосунку.
Робота подовжується, коли розробник сторонній і відповідає повільно, коли продукт використовує багато SDK з неясним передаванням даних, коли є дані про здоров’я, дітей або біометрія, або коли B2B-клієнт надсилає свій DPA з жорсткими умовами. Ці моменти називаємо на старті.
Вартість розробки політики конфіденційності та оферти
Вартість розробки політики конфіденційності та пакета документів рахуємо індивідуально: вона залежить від того, скільки даних і сервісів у продукті та на які ринки він виходить.
Кількість продуктів: один сайт, сайт плюс застосунок, кілька SaaS під однією компанією.
Ринки: ЄС, Велика Британія, США, Україна, і чи треба враховувати вимоги кількох із них одночасно.
Кількість потоків даних і сервісів-обробників: аналітика, реклама, платежі, CRM, розсилки, хостинг, AI-сервіси.
Модель бізнесу: B2C, B2B, маркетплейс із двома сторонами користувачів.
Особливі категорії даних, дані дітей, геолокація, біометрія.
Кількість документів і мов.
Разовий пакет або постійні оновлення при змінах продукту.
Опишіть продукт кількома реченнями, і ми оцінимо роботу за робочий день. Знайомство і первинна відповідь — на безкоштовній консультації 10 хвилин; якщо потрібен детальний розбір, є консультація на 30 хвилин за 100 євро.
Чому нам довіряють документи щодо GDPR
П’ять причин, чому засновники довіряють нам політику конфіденційності, оферту і договори щодо даних.
З 2012 року в справі
Працюємо в 50+ юрисдикціях; вимоги реєстраторів, банків, податкових і юристів великих клієнтів знаємо з власних справ.
Майданчики, контрагентів і банки беремо на себе
Відповіді на зауваження App Store і Google Play, листування з юристами клієнта щодо DPA і запитання банку — наша робота. Від вас потрібні відомості про продукт і рішення.
Доводимо справу до результату
Якщо майданчик, клієнт або банк надіслали зауваження до документів, відпрацьовуємо їх без доплати.
Одна команда на всю структуру
Компанія, договори, документи щодо даних, рахунок, бухгалтерія і податки, зокрема українські КІК (контрольовані іноземні компанії) — без пошуку окремих підрядників.
Договір і конфіденційність
Працюємо за договором, умови конфіденційності прописані в ньому.
Публічна оферта для сайту і політика конфіденційності: порядок роботи
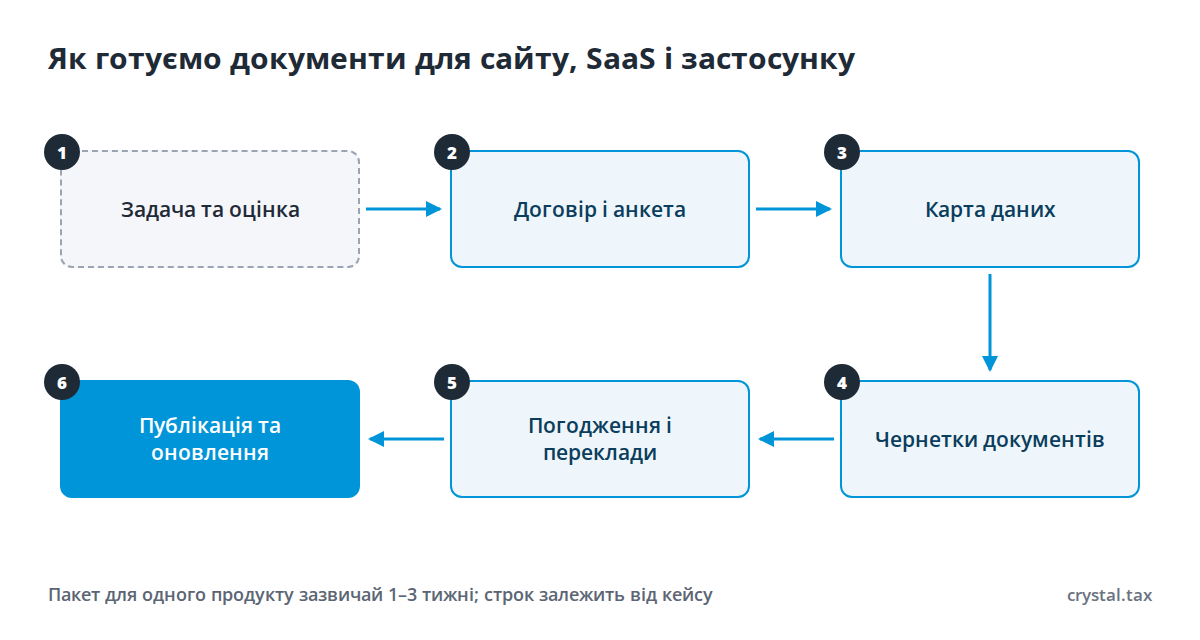
Робота йде в шість кроків, на кожному ви знаєте, що потрібно від вас.
Порядок підготовки політики конфіденційності, оферти і DPA під ключ
Задача та оцінка. Ви описуєте продукт, ринки й користувачів, ми оцінюємо обсяг за робочий день.
Договір і анкета. Підписуємо договір, ви і розробник заповнюєте анкету щодо даних і сервісів.
Карта даних. На дзвінку уточнюємо потоки даних, ролі, підстави, передавання за межі ЄС і строки зберігання.
Чернетки документів. Пишемо політику, Cookie Policy, умови або оферту, DPA і список субобробників.
Погодження і переклади. Вносимо ваші правки, звіряємо тексти між собою і з продуктом, перекладаємо потрібними мовами.
Публікація та оновлення. Даємо інструкцію розробнику щодо розміщення і банера, оновлюємо тексти при змінах продукту.
Що потрібно від вас для політики конфіденційності сайту
Для старту потрібні відомості про компанію, продукт і сервіси, які він використовує; анкету і список запитань даємо самі.
Про компанію і продукт
Назва, країна реєстрації та контакти компанії, якій належить сайт або застосунок.
Посилання на сайт, застосунок, тестовий доступ до особистого кабінету або збірки.
Ринки й мови, типи користувачів: фізичні особи, компанії, діти та підлітки.
Про дані та сервіси
Список сервісів: хостинг, аналітика, рекламні пікселі, CRM, розсилки, платіжні системи, підтримка, мобільні SDK.
Які форми і поля заповнює користувач, що збирається автоматично.
Де і скільки зберігаються дані, хто в команді та в підрядників має до них доступ.
Поточні документи
Чинні політика, оферта або умови, якщо вони є, навіть якщо взяті з шаблону.
DPA, які надсилали клієнти, і договори з підрядниками щодо даних.
Зауваження App Store, Google Play, клієнта або інвестора, якщо вони вже були.
Якщо документи вже готували інші юристи, надсилайте їх: перевіримо, що можна залишити, а що розходиться з продуктом або з іншими документами пакета.
Довідка: що GDPR вимагає зазначити в політиці конфіденційності
Стаття 13 GDPR перелічує відомості, які контролер повідомляє під час збирання даних у самого користувача, стаття 14 — під час отримання даних з інших джерел.
Найменування і контакти контролера та, якщо його призначено, його представника в ЄС; контакти DPO, якщо він є.
Цілі обробки та правова підстава для кожної цілі; при законному інтересі — у чому цей інтерес.
Одержувачі або категорії одержувачів даних.
Передавання даних у третю країну: чи є рішення Європейської комісії про адекватність або які гарантії застосовуються і як отримати їх копію.
Строк зберігання або критерії його визначення.
Права користувача: доступ, виправлення, видалення, обмеження обробки, заперечення, перенесення даних.
Право відкликати згоду в будь-який момент, якщо обробка ґрунтується на згоді.
Право подати скаргу до наглядового органу.
Чи обов’язково надавати дані за законом або договором і що буде, якщо їх не надати.
Автоматизоване ухвалення рішень, включно з профілюванням, і логіка таких рішень.
За статтею 14 додатково зазначають категорії даних і джерело їх отримання. Відомості повідомляють у розумний строк, але не пізніше одного місяця після отримання даних, а якщо дані використовуються для зв’язку з користувачем або передаються іншому одержувачу — не пізніше першого контакту чи першого передавання.
Максимальний штраф за порушення прав суб’єктів даних і основних принципів за статтею 83(5) GDPR — до 20 000 000 євро, а для компанії — до 4 відсотків загальносвітового річного обороту за попередній фінансовий рік, залежно від того, що більше.
Довідка: Privacy Policy, Cookie Policy, Terms of Service, оферта і DPA
Кожен із п’яти документів розв’язує своє завдання, і на практиці вони посилаються один на одного, тому їх пишуть разом.
Документ
Навіщо
Кому потрібен
Правова основа
Privacy Policy
Повідомити користувачу, як обробляються його дані
Будь-якому сайту і застосунку, що збирають персональні дані
GDPR, статті 13 і 14; закон України про захист персональних даних, стаття 12; CCPA для Каліфорнії; правила App Store і Google Play
Cookie Policy і банер
Описати cookies і трекери та отримати згоду на необов’язкові
Сайтам і сервісам з аналітикою, рекламою, чатами третіх сторін
Директива ePrivacy 2002/58/EC, стаття 5(3); стандарт згоди GDPR, статті 4(11) і 7
Terms of Service, угода користувача
Умови використання сервісу, оплата, відповідальність, спори
SaaS, платформам, застосункам
Договірне право країни, обраної в умовах, і захист прав споживачів
Публічна оферта
Пропозиція укласти договір з кожним, хто прийме умови
Інтернет-магазинам і сервісам, що продають в Україні
Цивільний кодекс України, статті 633, 641, 642; закон про електронну комерцію, стаття 11
DPA
Умови обробки даних за дорученням контролера
B2B SaaS і кожному, хто передає дані підрядникам
GDPR, стаття 28(3)
DPA за статтею 28(3) має визначати предмет, строк, характер і мету обробки, види даних і категорії суб’єктів, а також обов’язки обробника: діяти лише за документованими інструкціями, забезпечити конфіденційність персоналу, вживати заходів безпеки за статтею 32, залучати субобробників лише з дозволу контролера, допомагати із запитами суб’єктів та з обов’язками за статтями 32–36, видалити або повернути дані після завершення послуг, надавати інформацію і допускати аудит.
Згода на cookies за директивою ePrivacy потрібна для запису і читання інформації на пристрої користувача. Виняток — технічне зберігання для передавання повідомлення або строго необхідне для роботи сервісу, який користувач сам запросив. За пунктом 32 преамбули GDPR мовчання, заздалегідь проставлені позначки і бездіяльність згодою не вважаються.
Довідка: публічна оферта для сайту та акцепт онлайн в Україні
З 2021 року, після змін законом 1667-IX, Цивільний кодекс України прямо визнає офертою документи у відкритому доступі в інтернеті, якщо в них є істотні умови договору і пропозиція укласти його з кожним, хто звернеться, незалежно від наявності електронного підпису.
Публічний договір, стаття 633 ЦК — підприємець зобов’язується продавати товари, виконувати роботи або надавати послуги кожному, хто звернеться; умови однакові для всіх споживачів, крім пільг за законом; умови, що цьому суперечать, нікчемні.
Оферта, стаття 641 ЦК — пропозиція має містити істотні умови й виражати намір вважати себе зобов’язаним у разі її прийняття. Реклама та інші пропозиції невизначеному колу осіб вважаються запрошенням робити пропозиції, якщо в них не зазначено інше.
Акцепт, стаття 642 ЦК — відповідь має бути повною і безумовною; акцептом також вважаються дії відповідно до умов пропозиції, наприклад оплата, якщо інше не вказано в пропозиції або законі.
Електронний договір, стаття 11 закону 675-VIII — оферту можна розмістити в інтернеті та включити до неї умови іншого електронного документа за посиланням, до якого користувач повинен мати вільний доступ. Акцепт можливий електронним повідомленням, заповненням форми або діями, зміст яких чітко роз’яснено в системі, де розміщено пропозицію.
Для політики конфіденційності в Україні діє закон «Про захист персональних даних» 2297-VI: стаття 11 перелічує підстави обробки, зокрема згоду, договір і законний інтерес, стаття 12 вимагає повідомити суб’єкта про володільця даних, склад даних, його права, мету збирання та одержувачів у момент збирання.
Новий закон про захист прав споживачів 3153-IX ухвалено у 2023 році, він набирає чинності через рік після опублікування, але не раніше дня припинення або скасування воєнного стану. На 27.09.2026 офіційний портал показує його статус «набирає чинності», тому до оферт застосовуються чинні норми про захист прав споживачів.
Як почати
Опишіть продукт кількома реченнями: що це, на які ринки виходить і які сервіси використовує. Відповімо протягом робочого дня, а на безкоштовному 10-хвилинному дзвінку одразу назвемо перший крок.
Регламент (ЄС) 2016/679 (GDPR), статті 3, 4, 7, 13, 14, 27, 28, 30, 46, 83, преамбула 32; Директива 2002/58/EC (ePrivacy) в редакції 2009/136/EC, стаття 5(3); Закон України «Про захист персональних даних» № 2297-VI, статті 11 і 12; Цивільний кодекс України, статті 633, 641 у редакції закону 1667-IX, 642; Закон України «Про електронну комерцію» № 675-VIII, стаття 11; Закон України «Про захист прав споживачів» № 3153-IX, прикінцеві положення; Apple, App Review Guidelines, 5.1.1 (i) Privacy Policies; Google Play, User Data policy і розділ Data safety; California Attorney General, California Consumer Privacy Act; California Privacy Protection Agency, CPI-індексація порогів CCPA з 1 січня 2025. Перевірено: 27.09.2026.
Оцінка сторінки
5 / 5
Часті запитання
Чи обов’язкова політика конфіденційності для сайту?
Так, якщо сайт збирає персональні дані: форми, реєстрація, замовлення, аналітика з ідентифікаторами. GDPR і український закон про захист персональних даних вимагають повідомити користувачу, хто і навіщо обробляє його дані, а App Store і Google Play вимагають посилання на політику від кожного застосунку.
Чи застосовується GDPR до компанії з України або США?
Так, якщо компанія пропонує товари чи послуги людям, які перебувають у ЄС, або відстежує їхню поведінку в ЄС, так прямо сказано в статті 3(2) GDPR. Громадянство користувача і місце реєстрації компанії тут ролі не відіграють.
Чи можна взяти політику конфіденційності з генератора?
Можна як чернетку, але генератор описує типовий продукт. Перевіряють саме відповідність політики реальним даним, сервісам і строкам зберігання, тому текст однаково доведеться звірити з картою даних.
Як відбувається розробка GDPR політики?
Спершу складають карту даних: що збирається, навіщо, на якій підставі, кому передається і скільки зберігається. Потім за статтями 13 і 14 GDPR викладають ці відомості зрозумілою мовою; цю роботу ми робимо під ключ.
Чи потрібен cookie-банер, якщо на сайті лише аналітика?
Для користувачів з ЄС зазвичай так: директива ePrivacy вимагає згоди на запис і читання інформації на пристрої, крім строго необхідного для роботи сервісу. Аналітика та рекламні пікселі, як правило, потребують згоди.
Що таке DPA і коли він потрібен?
DPA — договір про обробку даних між контролером і обробником за статтею 28 GDPR. Він потрібен, коли ваш SaaS обробляє дані клієнтів за їхнім дорученням і коли ви самі передаєте дані хостингу, CRM або сервісу розсилок.
Чи потрібен представник у ЄС?
Компанія без присутності в ЄС, на яку поширюється GDPR, за статтею 27 призначає представника, крім випадків, коли обробка епізодична, не включає масштабної обробки особливих категорій даних або даних про судимості й навряд чи створює ризик для прав і свобод людей. Представник має перебувати в одній із країн ЄС, де перебувають ваші користувачі. Ми оцінюємо, чи потрібен він вам, і допомагаємо призначити його через спеціалізованих провайдерів.
Чим публічна оферта для сайту відрізняється від угоди користувача?
Публічна оферта за статтями 641 і 642 Цивільного кодексу України — пропозиція укласти договір купівлі-продажу або надання послуг, яку приймають оплатою чи іншою дією. Угода користувача для сайту регулює порядок користування сайтом або сервісом і часто існує поруч з офертою.
Що вимагають App Store і Google Play від privacy policy для додатку?
Обидва майданчики вимагають посилання на політику в консолі розробника і доступ до неї всередині застосунку. Політика має збігатися з відповідями в App Privacy в Apple і в розділі Data safety в Google, включно з даними, які збирають сторонні SDK.
Який штраф за порушення GDPR?
За статтею 83(5) GDPR — до 20 000 000 євро, а для компанії — до 4 відсотків загальносвітового річного обороту за попередній рік, залежно від того, що більше. На практиці розмір залежить від характеру порушення, кількості постраждалих і співпраці з наглядовим органом.
Чи потрібна політика конфіденційності для користувачів з Каліфорнії?
Так, якщо компанія підпадає під CCPA: закон застосовується до комерційних компаній, які ведуть бізнес у Каліфорнії та відповідають хоча б одному критерію. З 1 січня 2025 року поріг річної виручки становить 26 625 000 доларів, його індексують кожного непарного року; інші критерії — купівля, продаж або передавання даних 100 000 і більше жителів чи домогосподарств Каліфорнії або половина виручки й більше від продажу їхніх даних. Застосовність перевіряємо на старті.
Ви представляєте клієнта перед наглядовим органом або в суді?
Юристи Crystal Tax готують документи, відповіді та позицію. Якщо потрібне представництво в суді чи в наглядовому органі або формальний висновок за правом конкретної країни ЄС, залучаємо партнерів у країні, які мають на це право.
Якщо ви виявили помилку чи неточність в тексті, виділіть її та натисніть Ctrl + Enter
ЗАМОВИТИ ПОСЛУГУ
Дякуємо за звернення, повідомлення надіслано.
ЗАМОВИТИ КОНСУЛЬТАЦІЮ
Дякуємо за звернення, повідомлення надіслано.
Telegram
WhatsApp
Максим Степаненко
Керуючий партнер Crystal Tax
З 2012 року веде міжнародні проєкти: структури компаній, податки, міграція, DUNS і NCAGE. 50+ юрисдикцій.
Що кажуть клієнти
5,0
43 відгуки · Google Карти
Відгуки клієнтів на Google Картах
«Crystal Tax допомогли відкрити рахунок для нашої компанії в Європі. Я навіть не очікував, що це може бути так швидко — всього 10 днів.»
Vasya K.рік тому · Google Карти
«Користувалися послугами Crystal Tax для реєстрації компанії в США. Усе було зроблено швидко та професійно. Команда знає свою справу…»
Альона Д.2 роки тому · Google Карти
«Допомогли структурувати доходи, правильно подати звітність і розібратись із усіма тонкощами оподаткування криптоактивів.»
Алина П.рік тому · Google Карти
Замовити послугу
Коротко опишіть завдання: країну, вид діяльності та строки. Цього достатньо, щоб ми запропонували рішення і порядок роботи.


 Telegram
 WhatsApp