Politique de confidentialité RGPD pour site, SaaS et application, politique cookies, conditions générales d'utilisation, offre publique (droit ukrainien) et DPA, rédigées d'après la façon dont votre produit traite réellement les données.
Depuis 2012 · 50+ juridictions · RGPD, Ukraine, États-Unis · textes en RU, UA, EN et autres langues
TelegramWhatsApp
En bref
Une politique de confidentialité RGPD est un document public qui indique à l'utilisateur qui traite ses données, lesquelles, pourquoi, sur quelle base juridique, à qui elles sont transmises, combien de temps elles sont conservées et comment il peut exercer ses droits.
Elle s'adresse aux propriétaires de sites, de boutiques en ligne, de SaaS et d'applications mobiles : fondateurs ukrainiens qui travaillent avec des utilisateurs de l'UE et des États-Unis, et entreprises en ligne ukrainiennes qui vendent en Ukraine.
Clé en main, nous établissons la cartographie des flux de données, rédigeons la politique de confidentialité, la politique cookies avec les textes du bandeau, les CGU ou l'offre publique, le DPA pour vos clients B2B et avec vos prestataires, la liste des sous-traitants ultérieurs et les textes pour l'App Store et Google Play.
Selon l'article 3(2) du RGPD (règlement (UE) 2016/679), le règlement s'applique à une entreprise établie hors de l'UE si elle offre des biens ou des services à des personnes dans l'UE ou suit leur comportement dans l'UE ; le contenu de l'information sur la confidentialité est énuméré aux articles 13 et 14.
En général, selon notre expérience, le pack de documents pour un produit est prêt en 1 à 3 semaines après réception du questionnaire sur les données. Le délai dépend du dossier, de ses particularités, du travail des autorités et des cas de force majeure.
Votre situation
Choisissez la situation la plus proche de la vôtre : l'itinéraire et la première étape en bref.
Un SaaS ukrainien commence à vendre à des clients dans l'UE
Nous déterminons où vous êtes responsable du traitement et où vous êtes sous-traitant des données du client, rédigeons la politique de confidentialité, les CGU, le DPA pour les clients B2B et la liste publique des sous-traitants ultérieurs. Nous vérifions si un représentant dans l'UE est requis au titre de l'article 27.
Exemple. Un service de prise de rendez-vous pour salons de beauté a reçu, avant son lancement en Pologne, un ensemble politique, conditions d'utilisation et DPA ; le premier client entreprise a signé le DPA après un seul tour de corrections.
L'App Store ou Google Play a refusé l'application pour la confidentialité
Nous vérifions quelles données collectent l'application et ses SDK, mettons en cohérence la politique, les réponses App Privacy et Data safety, et plaçons le lien vers la politique dans l'application et dans la console.
Exemple. Une application de fitness a été refusée : la politique ne mentionnait pas un SDK d'analyse qui collectait l'identifiant de l'appareil. Après vérification et de nouvelles réponses au questionnaire, la version a été acceptée.
Boutique en ligne en Ukraine : il faut une offre publique et une politique
Nous préparons l'offre publique (droit ukrainien) avec une procédure d'acceptation claire lors de la commande, la politique de confidentialité selon la loi ukrainienne sur la protection des données personnelles, les règles de livraison et de retour.
Exemple. Une boutique d'articles pour la maison a remplacé une offre copiée sur un autre site par un texte adapté à ses modes de paiement, de livraison et de retour, et les réclamations litigieuses des acheteurs sont désormais traitées selon des règles claires.
Un investisseur demande les documents RGPD avant la levée
Nous constituons le registre des traitements, alignons les politiques sur le fonctionnement réel du produit, formalisons les DPA avec les prestataires et préparons les réponses aux questions de l'audit. En parallèle, nous examinons les documents sociaux.
Exemple. Une marketplace d'achats B2B a obtenu, trois semaines avant la due diligence, un registre des traitements, une politique mise à jour et des DPA signés avec l'hébergeur et le CRM.
Analytics et pixels publicitaires sur le site, il faut un bandeau cookies
Nous inventorions les cookies et traceurs, les classons entre nécessaires et soumis à consentement, rédigeons la politique cookies et les textes du bandeau, et donnons au développeur la logique : avant le consentement, les scripts facultatifs ne se lancent pas.
Exemple. Une école en ligne utilisant les pixels de deux régies publicitaires a obtenu un bandeau avec les boutons « Accepter » et « Refuser » dès le premier écran et un réglage par catégories.
Nous confrontons le DPA du client à votre fonctionnement réel : instructions, sous-traitants ultérieurs, délais de notification des incidents, audit, transferts de données hors de l'UE, responsabilité. Nous préparons les modifications et une position de négociation.
Exemple. L'éditeur d'une plateforme RH a convenu avec un client européen d'un délai raisonnable de notification des incidents et d'un audit sur la base de rapports à la place des contrôles sur site.
Politique de confidentialité RGPD et documents SaaS : ce qui est inclus clé en main
La rédaction d'une politique de confidentialité clé en main commence par la cartographie des données de votre produit : nous écrivons les documents une fois que nous savons quelles données vous collectez, auprès de qui, dans quel but, sur quelle base, où vous les conservez et à quels services vous les transmettez. Les juristes de Crystal Tax conduisent le travail du questionnaire jusqu'aux textes finaux dans les langues nécessaires.
Nous rédigeons la politique de confidentialité, l'offre publique et le DPA d'après le produit réel
Les générateurs et les modèles produisent un texte qui décrit le produit de quelqu'un d'autre. Les autorités de contrôle, les magasins d'applications et les juristes des clients B2B vérifient justement l'écart entre la politique et le traitement réel : le texte omet l'outil d'analyse installé sur le site, indique une durée de conservation que personne ne respecte ou ne mentionne pas le prestataire de paiement.
Où la politique s'écarte le plus souvent du produit
Les pixels publicitaires et l'analytics se déclenchent avant le consentement de l'utilisateur, alors que la politique cookies promet le contraire.
La politique ne cite pas les services qui reçoivent réellement des données : prestataire de paiement, chat d'assistance, service d'IA, SDK mobile.
La durée de conservation indiquée n'est respectée par personne, ou aucune durée n'est indiquée.
L'offre et les CGU décrivent un modèle de paiement alors que le site en applique un autre : abonnement à renouvellement automatique, période d'essai, remboursements.
Les données sont stockées hors de l'UE, la politique n'en dit rien et ne nomme pas les garanties du transfert.
Les réponses App Privacy ou Data safety divergent du texte de la politique de l'application.
Nous vérifions chacun de ces points sur la cartographie des données avant de remettre les textes pour publication.
Audit des flux de données
Questionnaire et appel avec vous et votre développeur : formulaires, inscription, paiement, newsletters, assistance, analytics, publicité, SDK mobiles.
Cartographie des données : catégories de données et d'utilisateurs, finalités, bases juridiques, lieux de stockage, services sous-traitants (hébergement, CRM, emailing, paiements, analytics), durées de conservation.
Rôles : où vous êtes responsable du traitement, où vous êtes sous-traitant pour le compte d'un client B2B, où vous êtes responsable conjoint avec un partenaire.
Transferts de données hors de l'UE : existe-t-il une décision d'adéquation de la Commission européenne pour le pays, faut-il des clauses contractuelles types ou d'autres garanties au titre de l'article 46 du RGPD.
Documents publics
Politique de confidentialité (Privacy Policy) selon les articles 13 et 14 du RGPD et, pour un public ukrainien, en tenant compte de la loi ukrainienne sur la protection des données personnelles ; politique de confidentialité pour application en tenant compte des exigences de l'App Store et de Google Play.
Politique cookies et textes du bandeau de consentement avec une logique de réglage par catégories. Techniquement, c'est votre développeur qui installe le bandeau ; nous lui donnons des recommandations et vérifions le résultat sur une liste de contrôle.
Conditions générales d'utilisation SaaS, conditions d'utilisation du site ou offre publique (droit ukrainien) pour un site en Ukraine : objet, paiement et abonnement, remboursements, responsabilité, droit applicable, procédure de modification des conditions. La partie contractuelle est alignée sur notre pratique de rédaction de contrats.
Liste des sous-traitants ultérieurs à publier et procédure d'information des clients en cas de modification.
Contrats et documents internes
Accord de traitement des données (DPA, art. 28 RGPD) dans les deux sens : vous comme sous-traitant pour vos clients B2B et vous comme responsable du traitement avec vos prestataires, selon le contenu obligatoire de l'article 28(3) du RGPD.
Registre des activités de traitement au titre de l'article 30, procédure de conservation et de suppression des données, procédure de réponse à une violation de données, vérification de la nécessité d'une analyse d'impact relative à la protection des données (DPIA).
Procédure de réponse aux demandes des utilisateurs : accès, rectification, effacement, opposition, portabilité des données.
Analyse de la nécessité d'un représentant dans l'UE au titre de l'article 27 ; nous n'exerçons pas nous-mêmes ce rôle, nous aidons à le désigner via des prestataires spécialisés et des partenaires.
Quel document pour quelle situation
Situation
Documents
Site avec formulaires et analytics, utilisateurs dans l'UE
Politique de confidentialité RGPD, politique cookies et bandeau de consentement, DPA avec les prestataires
SaaS pour des entreprises clientes dans l'UE et au Royaume-Uni
CGU, politique de confidentialité, DPA pour les clients, liste des sous-traitants ultérieurs, registre des traitements
Application mobile
Politique de confidentialité de l'application avec lien dans la console et dans l'application, réponses App Privacy et Data safety, conditions d'utilisation
Boutique en ligne en Ukraine
Offre publique (droit ukrainien), politique de confidentialité selon la loi ukrainienne, règles de livraison et de retour
Utilisateurs aux États-Unis
Politique de confidentialité tenant compte des exigences de l'État ; pour la Californie, vérification de l'applicabilité du CCPA et du CPRA
Langues et mises à jour
Nous préparons les documents en russe, en ukrainien et en anglais ; les autres langues passent par des traducteurs éprouvés avec notre relecture de la terminologie. Quand le produit évolue, par exemple avec un nouveau service de paiement ou un nouveau marché, nous mettons à jour la cartographie des données et les textes, ponctuellement ou dans le cadre d'un accompagnement juridique des startups permanent.
Délais de préparation des documents pour site et application
En général, selon notre expérience, le pack de documents pour un produit est prêt en 1 à 3 semaines après réception du questionnaire sur les données. Le délai dépend du dossier, de ses particularités, du travail des autorités et des cas de force majeure.
Évaluation de la mission — dans un délai d'un jour ouvré après une courte description du produit et des marchés.
Questionnaire et appel sur les données — en général 2 à 5 jours ouvrés ; l'essentiel du temps est consacré aux réponses du développeur sur les services et les SDK.
Politique de confidentialité et politique cookies — en général, selon notre expérience, environ une semaine après la cartographie des données.
CGU, conditions d'utilisation ou offre publique — en parallèle de la politique ; le délai dépend du modèle de paiement et du nombre de formules tarifaires.
DPA — votre modèle est préparé avec le pack ; la négociation du DPA d'un client dépend du nombre de tours de corrections avec ses juristes.
Traductions — quelques jours ouvrés par langue après validation de la version principale.
Le délai d'examen d'une application par l'App Store ou Google Play est fixé par la plateforme elle-même ; nous agissons uniquement sur la qualité des réponses et la conformité de la politique à l'application réelle.
Le travail s'allonge lorsque le développeur est externe et répond lentement, lorsque le produit utilise de nombreux SDK aux transferts de données peu clairs, lorsqu'il y a des données de santé, des données d'enfants ou de la biométrie, ou lorsqu'un client B2B envoie son propre DPA aux conditions strictes. Nous signalons ces points dès le départ.
Coût de la rédaction d'une politique de confidentialité
Le coût de la rédaction d'une politique de confidentialité et du pack de documents est calculé au cas par cas : il dépend du volume de données et de services dans le produit et des marchés visés.
Nombre de produits : un site, un site plus une application, plusieurs SaaS sous une même société.
Marchés : UE, Royaume-Uni, États-Unis, Ukraine, et nécessité ou non de tenir compte des exigences de plusieurs d'entre eux à la fois.
Nombre de flux de données et de services sous-traitants : analytics, publicité, paiements, CRM, emailing, hébergement, services d'IA.
Modèle économique : B2C, B2B, marketplace avec deux catégories d'utilisateurs.
Catégories particulières de données, données d'enfants, géolocalisation, biométrie.
Nombre de documents et de langues.
Pack ponctuel ou mises à jour régulières au fil des évolutions du produit.
Décrivez votre produit en quelques phrases et nous évaluerons le travail sous un jour ouvré. La prise de contact et une première réponse se font lors d'une consultation gratuite de 10 minutes ; pour une analyse détaillée, une consultation de 30 minutes est proposée à 100 euros.
Pourquoi nous confier vos documents RGPD
Cinq raisons pour lesquelles des fondateurs nous confient leur politique de confidentialité, leur offre publique et leurs contrats relatifs aux données.
En activité depuis 2012
Nous travaillons dans 50+ juridictions ; nous connaissons par nos propres dossiers les exigences des registres, des banques, des administrations fiscales et des juristes de grands clients.
Plateformes, cocontractants et banques : nous nous en chargeons
Les réponses aux remarques de l'App Store et de Google Play, les échanges avec les juristes du client sur le DPA et les questions de la banque relèvent de notre travail. De votre côté, il faut les informations sur le produit et les décisions.
Nous menons le dossier jusqu'au résultat
Si une plateforme, un client ou une banque formule des remarques sur les documents, nous les traitons sans supplément.
Une seule équipe pour toute la structure
Société, contrats, documents relatifs aux données, compte, comptabilité et fiscalité, y compris les règles ukrainiennes sur les SEC (sociétés étrangères contrôlées), sans chercher des prestataires séparés.
Contrat et confidentialité
Nous travaillons sous contrat, et les conditions de confidentialité y sont inscrites.
Politique de confidentialité RGPD : notre méthode de travail
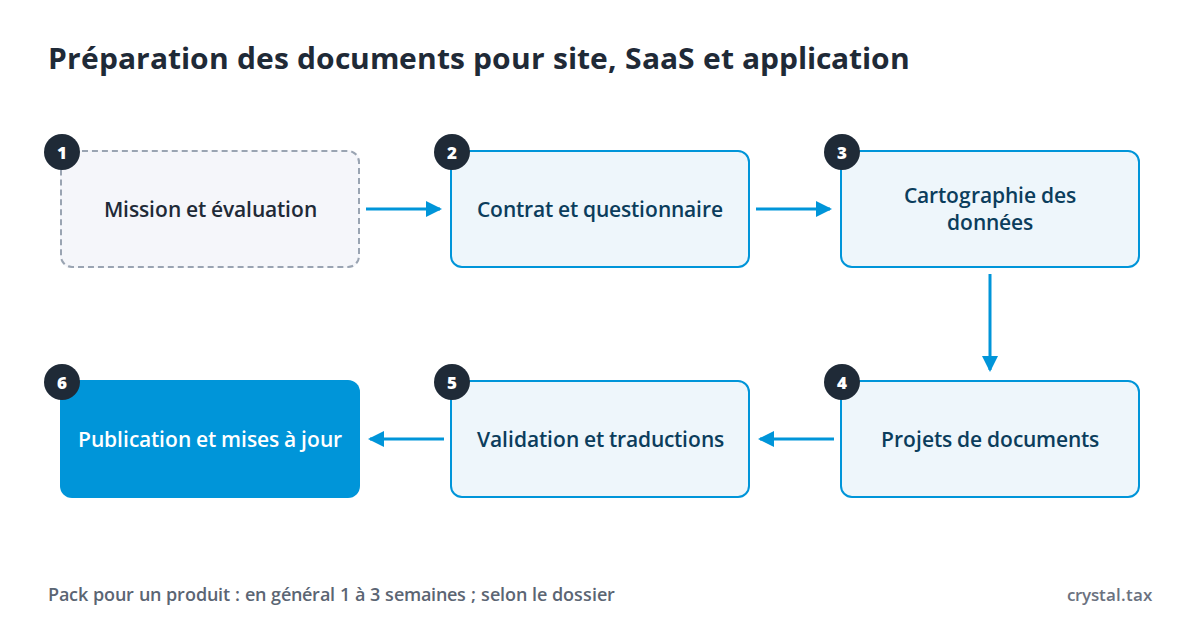
Le travail se déroule en six étapes, et à chacune vous savez ce que nous attendons de vous.
Préparation clé en main de la politique de confidentialité, de l'offre publique et du DPA
Mission et évaluation. Vous décrivez le produit, les marchés et les utilisateurs ; nous évaluons le volume de travail sous un jour ouvré.
Contrat et questionnaire. Nous signons le contrat ; vous et votre développeur remplissez le questionnaire sur les données et les services.
Cartographie des données. Lors d'un appel, nous précisons les flux de données, les rôles, les bases juridiques, les transferts hors de l'UE et les durées de conservation.
Projets de documents. Nous rédigeons la politique, la politique cookies, les conditions ou l'offre, le DPA et la liste des sous-traitants ultérieurs.
Validation et traductions. Nous intégrons vos corrections, vérifions la cohérence des textes entre eux et avec le produit, et traduisons dans les langues nécessaires.
Publication et mises à jour. Nous remettons au développeur les instructions de mise en ligne et de bandeau, et mettons les textes à jour quand le produit évolue.
Ce qu'il nous faut pour votre politique de confidentialité RGPD
Pour démarrer, il nous faut des informations sur la société, le produit et les services qu'il utilise ; nous fournissons nous-mêmes le questionnaire et la liste de questions.
Sur la société et le produit
Dénomination, pays d'immatriculation et coordonnées de la société propriétaire du site ou de l'application.
Liens vers le site, l'application, un accès de test à l'espace client ou à la version de test.
Marchés et langues, types d'utilisateurs : particuliers, entreprises, enfants et adolescents.
Sur les données et les services
Liste des services : hébergement, analytics, pixels publicitaires, CRM, emailing, systèmes de paiement, assistance, SDK mobiles.
Quels formulaires et champs l'utilisateur remplit, ce qui est collecté automatiquement.
Où et combien de temps les données sont conservées, qui y a accès dans l'équipe et chez les prestataires.
Documents existants
Politique, offre ou conditions en vigueur, s'il y en a, même si elles proviennent d'un modèle.
DPA envoyés par des clients et contrats relatifs aux données avec les prestataires.
Remarques de l'App Store, de Google Play, d'un client ou d'un investisseur, s'il y en a déjà eu.
Si d'autres juristes ont déjà préparé des documents, envoyez-les : nous vérifierons ce qui peut être conservé et ce qui diverge du produit ou des autres documents du pack.
Référence : ce que le RGPD impose d'indiquer dans la politique de confidentialité
L'article 13 du RGPD énumère les informations que le responsable du traitement fournit lorsque les données sont collectées auprès de l'utilisateur lui-même, l'article 14 lorsque les données proviennent d'autres sources.
Identité et coordonnées du responsable du traitement et, le cas échéant, de son représentant dans l'UE ; coordonnées du DPO, s'il y en a un.
Finalités du traitement et base juridique de chaque finalité ; en cas d'intérêt légitime, la nature de cet intérêt.
Destinataires ou catégories de destinataires des données.
Transfert de données vers un pays tiers : existence d'une décision d'adéquation de la Commission européenne ou garanties appliquées et moyen d'en obtenir une copie.
Durée de conservation ou critères utilisés pour la déterminer.
Droits de l'utilisateur : accès, rectification, effacement, limitation du traitement, opposition, portabilité des données.
Droit de retirer son consentement à tout moment, si le traitement repose sur le consentement.
Droit d'introduire une réclamation auprès d'une autorité de contrôle.
Caractère obligatoire ou non de la fourniture des données au titre de la loi ou du contrat et conséquences d'un refus.
Prise de décision automatisée, y compris le profilage, et logique sous-jacente.
L'article 14 exige en outre d'indiquer les catégories de données et leur source. Les informations sont fournies dans un délai raisonnable, au plus tard un mois après l'obtention des données, et si les données servent à communiquer avec l'utilisateur ou sont transmises à un autre destinataire, au plus tard lors de la première communication ou de la première transmission.
L'amende maximale pour violation des droits des personnes concernées et des principes de base au titre de l'article 83(5) du RGPD s'élève à 20 000 000 euros ou, pour une entreprise, à 4 pour cent du chiffre d'affaires annuel mondial total de l'exercice précédent, le montant le plus élevé étant retenu.
Référence : politique de confidentialité, politique cookies, CGU, offre publique et DPA
Chacun des cinq documents remplit sa propre fonction et, en pratique, ils renvoient les uns aux autres ; c'est pourquoi on les rédige ensemble.
Document
Objectif
Pour qui
Base juridique
Politique de confidentialité (Privacy Policy)
Informer l'utilisateur sur le traitement de ses données
Tout site et toute application qui collectent des données personnelles
RGPD, articles 13 et 14 ; loi ukrainienne sur la protection des données personnelles, article 12 ; CCPA pour la Californie ; règles de l'App Store et de Google Play
Politique cookies (Cookie Policy) et bandeau
Décrire les cookies et traceurs et recueillir le consentement pour ceux qui sont facultatifs
Sites et services avec analytics, publicité, chats de tiers
Directive ePrivacy 2002/58/EC, article 5(3) ; norme de consentement du RGPD, articles 4(11) et 7
CGU (Terms of Service), conditions d'utilisation
Conditions d'utilisation du service, paiement, responsabilité, litiges
SaaS, plateformes, applications
Droit des contrats du pays choisi dans les conditions et protection des consommateurs
Offre publique (droit ukrainien)
Proposition de conclure un contrat avec toute personne qui en accepte les conditions
Boutiques en ligne et services qui vendent en Ukraine
Code civil de l'Ukraine, articles 633, 641, 642 ; loi sur le commerce électronique, article 11
DPA
Conditions du traitement de données pour le compte du responsable du traitement
SaaS B2B et toute entreprise qui transmet des données à des prestataires
RGPD, article 28(3)
Au titre de l'article 28(3), le DPA doit définir l'objet, la durée, la nature et la finalité du traitement, le type de données et les catégories de personnes concernées, ainsi que les obligations du sous-traitant : agir uniquement sur instructions documentées, garantir la confidentialité du personnel, prendre les mesures de sécurité de l'article 32, ne recourir à des sous-traitants ultérieurs qu'avec l'autorisation du responsable du traitement, aider à répondre aux demandes des personnes concernées et aux obligations des articles 32 à 36, supprimer ou restituer les données à la fin des services, fournir les informations nécessaires et permettre les audits.
Selon la directive ePrivacy, le consentement aux cookies est requis pour stocker des informations sur l'appareil de l'utilisateur ou y accéder. L'exception couvre le stockage technique servant à transmettre une communication ou strictement nécessaire au fonctionnement d'un service expressément demandé par l'utilisateur. Selon le considérant 32 du RGPD, le silence, les cases cochées par défaut et l'inactivité ne valent pas consentement.
Référence : offre publique et acceptation en ligne en Ukraine
Depuis 2021, après les modifications apportées par la loi 1667-IX, le Code civil de l'Ukraine reconnaît expressément comme offre les documents accessibles publiquement sur internet s'ils contiennent les conditions essentielles du contrat et une proposition de le conclure avec toute personne qui se manifeste, indépendamment de la présence d'une signature électronique.
Contrat public, article 633 du Code civil — l'entrepreneur s'engage à vendre des biens, exécuter des travaux ou fournir des services à toute personne qui s'adresse à lui ; les conditions sont identiques pour tous les consommateurs, sauf avantages prévus par la loi ; les conditions contraires sont nulles.
Offre, article 641 du Code civil — la proposition doit contenir les conditions essentielles et exprimer l'intention de son auteur d'être lié en cas d'acceptation. La publicité et les autres propositions adressées à un cercle indéterminé de personnes sont considérées comme une invitation à faire des offres, sauf indication contraire.
Acceptation, article 642 du Code civil — la réponse doit être complète et inconditionnelle ; valent également acceptation les actes accomplis conformément aux conditions de la proposition, par exemple le paiement, sauf disposition contraire de la proposition ou de la loi.
Contrat électronique, article 11 de la loi 675-VIII — l'offre peut être publiée sur internet et intégrer par renvoi les conditions d'un autre document électronique, auquel l'utilisateur doit avoir librement accès. L'acceptation peut se faire par message électronique, par le remplissage d'un formulaire ou par des actions dont le sens est clairement expliqué dans le système où la proposition est publiée.
Pour la politique de confidentialité en Ukraine s'applique la loi « Sur la protection des données personnelles » 2297-VI : l'article 11 énumère les bases du traitement, dont le consentement, le contrat et l'intérêt légitime ; l'article 12 exige d'informer la personne concernée, au moment de la collecte, du détenteur des données, de leur composition, de ses droits, de la finalité de la collecte et des destinataires.
La nouvelle loi sur la protection des droits des consommateurs 3153-IX a été adoptée en 2023 et entre en vigueur un an après sa publication, mais pas avant le jour de la fin ou de la levée de la loi martiale. Au 27.09.2026, le portail officiel lui attribue le statut « en cours d'entrée en vigueur » ; ce sont donc les règles actuelles de protection des consommateurs qui s'appliquent aux offres.
Comment commencer
Décrivez votre produit en quelques phrases : ce qu'il est, sur quels marchés il se lance et quels services il utilise. Nous répondons sous un jour ouvré et, lors d'un appel gratuit de 10 minutes, nous vous indiquons tout de suite la première étape.
Règlement (UE) 2016/679 (RGPD), articles 3, 4, 7, 13, 14, 27, 28, 30, 46, 83, considérant 32; Directive 2002/58/EC (ePrivacy) telle que modifiée par la directive 2009/136/EC, article 5(3); Loi ukrainienne « Sur la protection des données personnelles » n° 2297-VI, articles 11 et 12; Code civil de l'Ukraine, articles 633, 641 dans la rédaction de la loi 1667-IX, 642; Loi ukrainienne « Sur le commerce électronique » n° 675-VIII, article 11; Loi ukrainienne « Sur la protection des droits des consommateurs » n° 3153-IX, dispositions finales; Apple, App Review Guidelines, 5.1.1 (i) Privacy Policies; Google Play, User Data policy et section Data safety; California Attorney General, California Consumer Privacy Act; California Privacy Protection Agency, indexation CPI des seuils du CCPA au 1er janvier 2025. Vérifié le 27.09.2026.
Note de la page
5 / 5
Questions fréquentes
Une politique de confidentialité RGPD est-elle obligatoire pour un site ?
Oui, si le site collecte des données personnelles : formulaires, inscription, commandes, analytics avec identifiants. Le RGPD et la loi ukrainienne sur la protection des données personnelles imposent d'informer l'utilisateur de qui traite ses données et pourquoi, et l'App Store comme Google Play exigent un lien vers la politique pour chaque application.
Le RGPD s'applique-t-il à une société ukrainienne ou américaine ?
Oui, si la société offre des biens ou des services à des personnes qui se trouvent dans l'UE ou suit leur comportement dans l'UE ; c'est ce que prévoit expressément l'article 3(2) du RGPD. La nationalité de l'utilisateur et le lieu d'immatriculation de la société n'entrent pas en ligne de compte.
Peut-on utiliser une politique de confidentialité issue d'un générateur ?
Comme brouillon, oui, mais le générateur décrit un produit type. Ce qui est contrôlé, c'est justement la conformité de la politique aux données, services et durées de conservation réels ; il faudra donc de toute façon confronter le texte à la cartographie des données.
Comment rédiger une politique de confidentialité conforme au RGPD ?
D'abord établir la cartographie des données : ce qui est collecté, pourquoi, sur quelle base, à qui c'est transmis et combien de temps c'est conservé. Ensuite, exposer ces informations en langage clair selon les articles 13 et 14 du RGPD ; nous réalisons ce travail clé en main.
Faut-il un bandeau cookies si le site n'utilise que de l'analytics ?
Pour les utilisateurs dans l'UE, en général oui : la directive ePrivacy exige le consentement pour stocker des informations sur l'appareil ou y accéder, sauf ce qui est strictement nécessaire au fonctionnement du service. L'analytics et les pixels publicitaires requièrent en règle générale le consentement.
Qu'est-ce qu'un DPA et quand est-il nécessaire ?
Le DPA est l'accord de traitement des données entre le responsable du traitement et le sous-traitant au titre de l'article 28 du RGPD. Il est nécessaire lorsque votre SaaS traite des données de clients pour leur compte et lorsque vous transmettez vous-même des données à un hébergeur, un CRM ou un service d'emailing.
Faut-il un représentant dans l'UE ?
Une société sans présence dans l'UE soumise au RGPD désigne un représentant au titre de l'article 27, sauf si le traitement est occasionnel, n'inclut pas de traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations pénales et n'est pas susceptible d'engendrer un risque pour les droits et libertés des personnes. Le représentant doit être établi dans l'un des pays de l'UE où se trouvent vos utilisateurs. Nous évaluons si vous en avez besoin et aidons à le désigner via des prestataires spécialisés.
Quelle différence entre une offre publique et des conditions d'utilisation ?
L'offre publique (droit ukrainien), au sens des articles 641 et 642 du Code civil de l'Ukraine, est une proposition de conclure un contrat de vente ou de services, acceptée par un paiement ou un autre acte. Les conditions d'utilisation régissent l'usage du site ou du service et coexistent souvent avec l'offre.
Qu'exigent l'App Store et Google Play d'une politique de confidentialité d'application ?
Les deux plateformes exigent un lien vers la politique dans la console développeur et un accès à celle-ci dans l'application. La politique doit correspondre aux réponses App Privacy chez Apple et à la section Data safety chez Google, y compris pour les données collectées par des SDK tiers.
Quelle est l'amende en cas de violation du RGPD ?
Selon l'article 83(5) du RGPD, jusqu'à 20 000 000 euros ou, pour une entreprise, jusqu'à 4 pour cent du chiffre d'affaires annuel mondial total de l'exercice précédent, le montant le plus élevé étant retenu. En pratique, le montant dépend de la nature de la violation, du nombre de personnes concernées et de la coopération avec l'autorité de contrôle.
Faut-il une politique de confidentialité pour des utilisateurs californiens ?
Oui, si la société relève du CCPA : la loi s'applique aux entreprises commerciales qui exercent une activité en Californie et remplissent au moins un critère. Depuis le 1er janvier 2025, le seuil de chiffre d'affaires annuel est de 26 625 000 dollars, indexé chaque année impaire ; les autres critères sont l'achat, la vente ou le partage des données de 100 000 résidents ou foyers californiens ou plus, ou la moitié au moins du chiffre d'affaires tirée de la vente de leurs données. Nous vérifions l'applicabilité dès le départ.
Représentez-vous le client devant une autorité de contrôle ou en justice ?
Les juristes de Crystal Tax préparent les documents, les réponses et la position. Si une représentation en justice ou devant une autorité de contrôle, ou un avis formel sur le droit d'un pays précis de l'UE est nécessaire, nous faisons appel à des partenaires sur place habilités à le faire.
Si vous trouvez une erreur ou une inexactitude dans le texte, sélectionnez-la et appuyez sur Ctrl + Entrée
COMMANDER UN SERVICE
Merci pour votre appel, le message a été envoyé.
RÉSERVER UNE CONSULTATION
Merci pour votre appel, le message a été envoyé.
Telegram
WhatsApp
Maksym Stepanenko
Associé gérant de Crystal Tax
Depuis 2012, projets internationaux : structures de sociétés, fiscalité, migration, DUNS et NCAGE. Plus de 50 juridictions.
Ce que disent nos clients
5,0
43 avis · Google Maps
Avis clients sur Google Maps
“Crystal Tax provided invaluable assistance in setting up our company in the United Arab Emirates…”
Yevelina K.il y a 2 ans · Google Maps
“Opening a bank account abroad sounded scary at first, but Crystal Tax made it super easy. They knew exactly which banks to approach, what paperwork was needed…”
Sergei M.il y a un an · Google Maps
“As a fast-growing startup, we needed clear, actionable tax advice — and Crystal Tax delivered exactly that. No jargon, no fluff.”
Inna M.il y a un an · Google Maps
Commander un service
Décrivez brièvement votre besoin : le pays, l’activité et les délais. Cela nous suffit pour proposer une solution et les étapes du travail.


 Telegram
 WhatsApp