Gracias por el llamamiento, el mensaje ha sido enviado.
RESERVAR UNA CONSULTA
Gracias por el llamamiento, el mensaje ha sido enviado.
Telegram
WhatsApp
Política de privacidad RGPD para web, SaaS y app, política de cookies, términos y condiciones, oferta pública (derecho ucraniano) y DPA, redactados según cómo trata realmente los datos su producto.
Desde 2012 · 50+ jurisdicciones · RGPD, Ucrania, EE. UU. · textos en ruso, ucraniano, inglés y otros idiomas
TelegramWhatsApp
En resumen
La política de privacidad RGPD de un sitio web es un documento público que informa al usuario de quién trata sus datos, cuáles, para qué, con qué base jurídica, a quién los cede, cuánto tiempo los conserva y cómo puede ejercer sus derechos.
La necesitan los titulares de webs, tiendas online, SaaS y apps móviles: fundadores de Ucrania que trabajan con usuarios de la UE y EE. UU., y negocios online ucranianos que venden a clientes en Ucrania.
Llave en mano elaboramos el mapa de flujos de datos y redactamos la Privacy Policy, la política de cookies con los textos del banner, los Terms of Service o la oferta pública, el DPA para clientes B2B y con sus proveedores, la lista de subencargados y los textos para App Store y Google Play.
Según el artículo 3(2) del RGPD (Reglamento (UE) 2016/679), el reglamento se aplica a una empresa situada fuera de la UE si ofrece bienes o servicios a personas en la UE o controla su comportamiento en la UE; el contenido de la información de privacidad se enumera expresamente en los artículos 13 y 14.
Normalmente, según nuestra experiencia, el paquete de documentos para un producto está listo en 1–3 semanas desde que recibimos el cuestionario de datos completado. El plazo depende del caso, de los matices, del trabajo de las autoridades y de causas de fuerza mayor.
Su caso
Elija la situación más parecida a la suya: en pocas líneas, la ruta y el primer paso.
Un SaaS de Ucrania empieza a vender a clientes de la UE
Determinamos dónde es usted responsable del tratamiento y dónde encargado para los datos de sus clientes, y redactamos la Privacy Policy, los Terms of Service, el DPA para clientes B2B y la lista pública de subencargados. Comprobamos si necesita un representante en la UE según el artículo 27.
Ejemplo. Un servicio de reservas para salones de belleza, antes de lanzarse en Polonia, recibió un paquete con política, condiciones de uso y DPA; su primer cliente corporativo firmó el DPA tras una sola ronda de cambios.
App Store o Google Play rechazaron la app por privacidad
Revisamos qué datos recogen la app y sus SDK, alineamos la política y las respuestas de App Privacy y Data safety, y colocamos el enlace a la política dentro de la app y en la consola.
Ejemplo. Una app de fitness fue rechazada porque la política omitía un SDK de analítica que recogía el identificador del dispositivo. Tras la revisión y las nuevas respuestas del cuestionario, la versión fue aceptada.
Tienda online en Ucrania que necesita oferta y política
Preparamos una oferta pública con un procedimiento de aceptación claro al tramitar el pedido, una política de privacidad conforme a la ley ucraniana de protección de datos personales y las condiciones de envío y devolución.
Ejemplo. Una tienda de artículos para el hogar sustituyó una oferta copiada de otra web por un texto adaptado a sus formas de pago, envío y devolución, y las reclamaciones de los compradores pasaron a resolverse con reglas claras.
Un inversor pide documentos del RGPD antes de la ronda
Elaboramos el registro de actividades de tratamiento, adaptamos las políticas al funcionamiento real del producto, formalizamos los DPA con proveedores y preparamos respuestas para la revisión. En paralelo revisamos los documentos societarios.
Ejemplo. Un marketplace de compras B2B, tres semanas antes de la due diligence, obtuvo el registro de tratamiento, la política actualizada y los DPA firmados con el hosting y el CRM.
La web usa analítica y píxeles publicitarios: falta el banner
Inventariamos cookies y rastreadores, los separamos en necesarios y sujetos a consentimiento, redactamos la política de cookies y los textos del banner y damos al desarrollador la lógica: los scripts opcionales solo se ejecutan tras el consentimiento.
Ejemplo. Una escuela online con píxeles de dos redes publicitarias obtuvo un banner con botones «Aceptar» y «Rechazar» en la primera pantalla y configuración por categorías.
Un cliente grande le envía su propio DPA para firmar
Contrastamos el DPA del cliente con su operativa real: instrucciones, subencargados, plazos de notificación de incidentes, auditoría, transferencias fuera de la UE y responsabilidad. Preparamos cambios y una posición para la negociación.
Ejemplo. El desarrollador de una plataforma de RR. HH. acordó con un cliente europeo un plazo razonable de notificación de incidentes y auditorías basadas en informes en lugar de inspecciones presenciales.
Política de privacidad RGPD y documentos SaaS: qué incluye el servicio llave en mano
Redactar una política de privacidad llave en mano empieza por el mapa de datos de su producto: escribimos los documentos cuando sabemos qué datos recoge, de quién, para qué, con qué base jurídica, dónde los almacena y a qué servicios los transmite. Los juristas de Crystal Tax llevan el trabajo desde el cuestionario hasta los textos finales en los idiomas que necesite.
Redactamos la política de privacidad, la oferta y el DPA según el producto real
Los generadores y las plantillas producen un texto que describe el producto de otro. Los reguladores, las tiendas de apps y los juristas de los clientes B2B revisan precisamente la discrepancia entre la política y el tratamiento real: el texto omite la analítica instalada en la web, indica un plazo de conservación que nadie cumple o no menciona el proveedor de pagos.
Dónde la política suele divergir del producto
Los píxeles publicitarios y la analítica se activan antes del consentimiento del usuario, aunque la política de cookies promete lo contrario.
La política omite servicios que reciben datos: el proveedor de pagos, el chat de soporte, un servicio de IA, un SDK móvil.
Figura un plazo de conservación que nadie cumple, o no figura ninguno.
La oferta y los Terms of Service describen un modelo de pago y la web aplica otro: suscripción con renovación automática, periodo de prueba, reembolsos.
Los datos se almacenan fuera de la UE y la política lo calla y tampoco indica las garantías de la transferencia.
Las respuestas de App Privacy o Data safety no coinciden con el texto de la política de la app.
Cada uno de estos puntos lo contrastamos con el mapa de datos antes de entregar los textos para su publicación.
Auditoría de flujos de datos
Cuestionario y llamada con usted y su desarrollador: formularios, registro, pago, newsletters, soporte, analítica, publicidad, SDK móviles.
Mapa de datos: categorías de datos y de usuarios, finalidades, bases jurídicas, lugares de almacenamiento, encargados del tratamiento (hosting, CRM, email marketing, pagos, analítica), plazos de conservación.
Roles: dónde es usted responsable, dónde encargado por cuenta de un cliente B2B y dónde corresponsable con un socio.
Transferencias fuera de la UE: si existe una decisión de adecuación de la Comisión Europea para el país o si hacen falta cláusulas contractuales tipo u otras garantías del artículo 46 del RGPD.
Documentos públicos
Privacy Policy conforme a los artículos 13 y 14 del RGPD y, para el público ucraniano, a la ley de Ucrania de protección de datos personales; política de privacidad para app conforme a los requisitos de App Store y Google Play.
Política de cookies y textos del banner de consentimiento con lógica de ajustes por categorías. El banner lo instala técnicamente su desarrollador; nosotros le damos las recomendaciones y comprobamos el resultado con una lista de control.
Términos y condiciones SaaS (Terms of Service), condiciones de uso de la web u oferta pública para una web en Ucrania: objeto, pago y suscripción, reembolsos, responsabilidad, ley aplicable y procedimiento de modificación. La parte contractual la coordinamos con nuestra práctica de redacción de contratos.
Lista de subencargados para publicar y procedimiento para notificar a los clientes sus cambios.
Contratos y documentos internos
DPA, contrato de encargo del tratamiento (DPA, art. 28 RGPD), en dos direcciones: usted como encargado para sus clientes B2B y usted como responsable con sus proveedores, con el contenido obligatorio del artículo 28(3) del RGPD.
Registro de actividades de tratamiento del artículo 30, procedimiento de conservación y supresión de datos, protocolo de respuesta a brechas y análisis de si hace falta una evaluación de impacto relativa a la protección de datos (DPIA).
Procedimiento para atender las solicitudes de los usuarios: acceso, rectificación, supresión, oposición y portabilidad.
Análisis de si necesita un representante en la UE según el artículo 27; nosotros no actuamos como representante, le ayudamos a designarlo a través de proveedores especializados y socios.
Qué documento necesita en cada situación
Situación
Documentos
Web con formularios y analítica, usuarios de la UE
Privacy Policy según el RGPD, política de cookies y banner de consentimiento, DPA con proveedores
SaaS para clientes empresariales en la UE y el Reino Unido
Terms of Service, Privacy Policy, DPA para clientes, lista de subencargados, registro de tratamiento
App móvil
Política de privacidad para la app con enlace en la consola y dentro de la app, respuestas de App Privacy y Data safety, condiciones de uso
Tienda online en Ucrania
Oferta pública, política de privacidad según la ley ucraniana, condiciones de envío y devolución
Usuarios de EE. UU.
Privacy Policy según los requisitos del estado; para California, análisis de la aplicabilidad de la CCPA y la CPRA
Idiomas y actualizaciones
Preparamos los documentos en ruso, ucraniano e inglés; otros idiomas, con traductores de confianza y nuestra revisión de la terminología. Cuando el producto cambia, por ejemplo con un nuevo proveedor de pagos o un nuevo mercado, actualizamos el mapa de datos y los textos de forma puntual o dentro del asesoramiento jurídico continuo a startups.
Plazos para preparar los documentos de su web y su app
Normalmente, según nuestra experiencia, el paquete de documentos para un producto está listo en 1–3 semanas desde que recibimos el cuestionario de datos completado. El plazo depende del caso, de los matices, del trabajo de las autoridades y de causas de fuerza mayor.
Valoración del encargo: en un día laborable tras una breve descripción del producto y los mercados.
Cuestionario y llamada sobre los datos: normalmente 2–5 días laborables; la mayor parte del tiempo se va en las respuestas del desarrollador sobre servicios y SDK.
Política de privacidad y política de cookies: normalmente, según nuestra experiencia, alrededor de una semana tras el mapa de datos.
Terms of Service, condiciones de uso u oferta: en paralelo a la política; el plazo depende del modelo de pago y del número de tarifas.
DPA: su propio modelo lo preparamos junto con el paquete; la negociación del DPA de un cliente depende de las rondas de cambios con sus juristas.
Traducciones: añaden varios días laborables por idioma tras aprobar la versión principal.
El plazo de revisión de la app en App Store o Google Play lo fija la propia plataforma; nosotros influimos en la calidad de las respuestas y en que la política coincida con la app real.
El trabajo se alarga cuando el desarrollador es externo y responde con lentitud, cuando el producto usa muchos SDK con transferencias de datos poco claras, cuando hay datos de salud, de menores o biométricos, o cuando un cliente B2B envía su propio DPA con condiciones estrictas. Estos puntos los señalamos desde el inicio.
Cuánto cuesta redactar una política de privacidad
El coste de redactar una política de privacidad y el paquete de documentos se calcula de forma individual: depende de cuántos datos y servicios hay en el producto y a qué mercados se dirige.
Número de productos: una web, web más app, varios SaaS bajo una misma empresa.
Mercados: UE, Reino Unido, EE. UU., Ucrania, y si hay que cumplir los requisitos de varios a la vez.
Número de flujos de datos y de encargados: analítica, publicidad, pagos, CRM, email marketing, hosting, servicios de IA.
Modelo de negocio: B2C, B2B, marketplace con dos tipos de usuarios.
Categorías especiales de datos, datos de menores, geolocalización, biometría.
Número de documentos y de idiomas.
Paquete puntual o actualizaciones continuas cuando cambia el producto.
Describa su producto en unas pocas frases y valoraremos el trabajo en un día laborable. La presentación y una primera respuesta, en una consulta gratuita de 10 minutos; si necesita un análisis detallado, hay una consulta de 30 minutos por 100 euros.
Por qué nos confían sus documentos del RGPD
Cinco razones por las que los fundadores nos confían su política de privacidad, su oferta y sus contratos de datos.
En activo desde 2012
Trabajamos en 50+ jurisdicciones; conocemos por nuestros propios casos los requisitos de registros, bancos, autoridades fiscales y juristas de grandes clientes.
Nos ocupamos de plataformas, contrapartes y bancos
Las respuestas a las observaciones de App Store y Google Play, la correspondencia con los juristas del cliente sobre el DPA y las preguntas del banco son trabajo nuestro. De usted necesitamos la información del producto y las decisiones.
Llevamos el asunto hasta el resultado
Si la plataforma, el cliente o el banco envían observaciones sobre los documentos, las resolvemos sin coste adicional.
Un solo equipo para toda la estructura
Empresa, contratos, documentos de datos, cuenta, contabilidad e impuestos, incluidas las normas ucranianas sobre SEC (sociedades extranjeras controladas), sin buscar proveedores por separado.
Contrato y confidencialidad
Trabajamos con contrato, y las condiciones de confidencialidad figuran en él.
Política de privacidad RGPD: cómo trabajamos
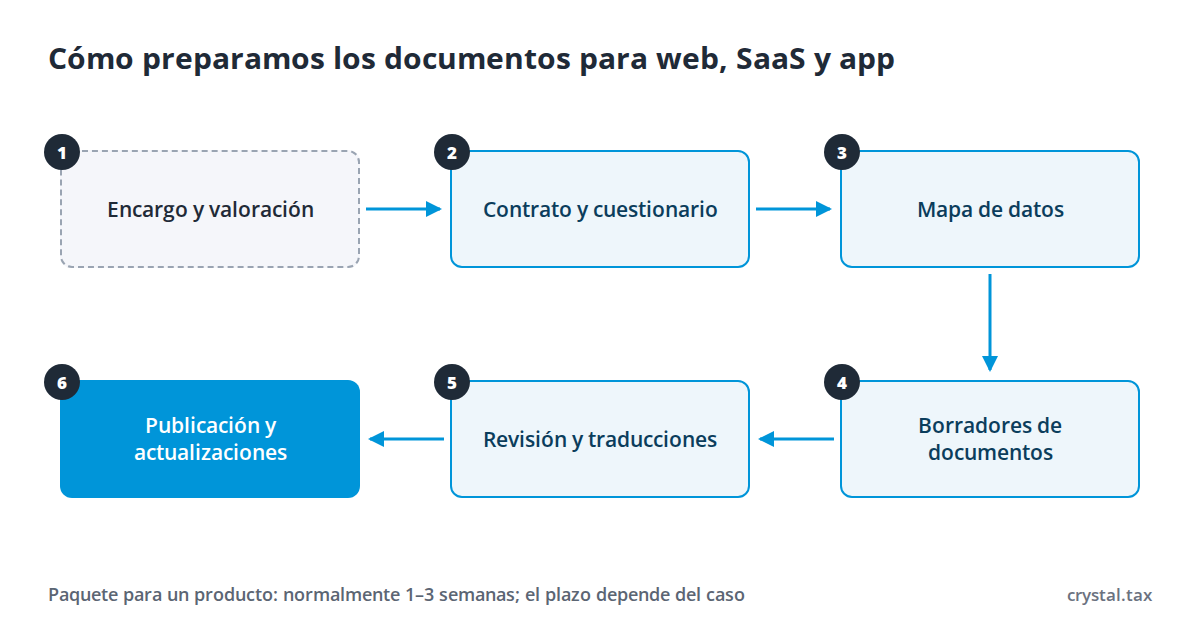
El trabajo se desarrolla en seis pasos y en cada uno sabe qué necesitamos de usted.
Proceso llave en mano para preparar la política de privacidad, la oferta y el DPA
Encargo y valoración. Usted describe el producto, los mercados y los usuarios, y valoramos el volumen de trabajo en un día laborable.
Contrato y cuestionario. Firmamos el contrato y usted y su desarrollador completan el cuestionario sobre datos y servicios.
Mapa de datos. En una llamada precisamos los flujos de datos, los roles, las bases jurídicas, las transferencias fuera de la UE y los plazos de conservación.
Borradores de documentos. Redactamos la política, la política de cookies, las condiciones u oferta, el DPA y la lista de subencargados.
Revisión y traducciones. Incorporamos sus cambios, verificamos la coherencia de los textos entre sí y con el producto, y los traducimos a los idiomas necesarios.
Publicación y actualizaciones. Damos al desarrollador instrucciones para publicar los textos y el banner, y actualizamos los documentos cuando cambia el producto.
Qué necesitamos de usted para la política de privacidad de su web
Para empezar necesitamos información sobre la empresa, el producto y los servicios que utiliza; el cuestionario y la lista de preguntas los facilitamos nosotros.
Sobre la empresa y el producto
Denominación, país de registro y datos de contacto de la empresa titular de la web o la app.
Enlaces a la web y la app, acceso de prueba al área de cliente o a la versión.
Mercados e idiomas, tipos de usuarios: particulares, empresas, menores y adolescentes.
Sobre los datos y los servicios
Lista de servicios: hosting, analítica, píxeles publicitarios, CRM, email marketing, pasarelas de pago, soporte, SDK móviles.
Qué formularios y campos rellena el usuario y qué se recoge de forma automática.
Dónde y durante cuánto tiempo se conservan los datos, y quién en el equipo y en los proveedores tiene acceso a ellos.
Documentos actuales
La política, la oferta o las condiciones vigentes, si las tiene, aunque procedan de una plantilla.
Los DPA que le hayan enviado sus clientes y los contratos de datos con proveedores.
Las observaciones de App Store, Google Play, un cliente o un inversor, si ya las ha recibido.
Si otros juristas ya prepararon documentos, envíenoslos: revisaremos qué puede mantenerse y qué diverge del producto o de otros documentos del paquete.
Referencia: qué exige el RGPD en una política de privacidad
El artículo 13 del RGPD enumera la información que el responsable facilita cuando recoge los datos del propio usuario, y el artículo 14, cuando los obtiene de otras fuentes.
Identidad y datos de contacto del responsable y, en su caso, de su representante en la UE; datos de contacto del DPO, si existe.
Finalidades del tratamiento y base jurídica de cada una; si se basa en el interés legítimo, en qué consiste ese interés.
Destinatarios o categorías de destinatarios de los datos.
Transferencias a un tercer país: si existe una decisión de adecuación de la Comisión Europea o qué garantías se aplican y cómo obtener una copia.
Plazo de conservación o criterios para determinarlo.
Derechos del usuario: acceso, rectificación, supresión, limitación del tratamiento, oposición y portabilidad.
Derecho a retirar el consentimiento en cualquier momento, si el tratamiento se basa en el consentimiento.
Derecho a presentar una reclamación ante una autoridad de control.
Si la comunicación de datos es un requisito legal o contractual y las consecuencias de no facilitarlos.
Decisiones automatizadas, incluida la elaboración de perfiles, y la lógica aplicada.
Según el artículo 14, se indican además las categorías de datos y su fuente. La información se facilita en un plazo razonable y como máximo en un mes desde la obtención de los datos, y si los datos se usan para comunicarse con el usuario o se ceden a otro destinatario, a más tardar en la primera comunicación o la primera cesión.
La multa máxima por infringir los derechos de los interesados y los principios básicos según el artículo 83(5) del RGPD es de hasta 20 000 000 euros o, tratándose de una empresa, de hasta el 4 por ciento del volumen de negocio total anual mundial del ejercicio financiero anterior, optándose por la de mayor cuantía.
Referencia: Privacy Policy, política de cookies, Terms of Service, oferta y DPA
Cada uno de estos cinco documentos cumple una función propia y en la práctica se remiten entre sí, por eso se redactan juntos.
Documento
Para qué
Quién lo necesita
Base jurídica
Privacy Policy
Informar al usuario de cómo se tratan sus datos
Toda web y app que recoja datos personales
RGPD, artículos 13 y 14; ley de Ucrania de protección de datos personales, artículo 12; CCPA para California; normas de App Store y Google Play
Política de cookies y banner
Describir las cookies y los rastreadores y obtener el consentimiento para los opcionales
Webs y servicios con analítica, publicidad o chats de terceros
Directiva ePrivacy 2002/58/EC, artículo 5(3); estándar de consentimiento del RGPD, artículos 4(11) y 7
Terms of Service, condiciones de uso
Condiciones de uso del servicio, pago, responsabilidad, litigios
SaaS, plataformas, apps
Derecho contractual del país elegido en las condiciones y protección de los consumidores
Oferta pública
Propuesta de celebrar un contrato con cualquiera que acepte las condiciones
Tiendas online y servicios que venden en Ucrania
Código Civil de Ucrania, artículos 633, 641 y 642; ley de comercio electrónico, artículo 11
DPA
Condiciones del tratamiento de datos por cuenta del responsable
SaaS B2B y cualquiera que ceda datos a proveedores
RGPD, artículo 28(3)
El DPA según el artículo 28(3) debe fijar el objeto, la duración, la naturaleza y la finalidad del tratamiento, el tipo de datos y las categorías de interesados, así como las obligaciones del encargado: actuar solo siguiendo instrucciones documentadas, garantizar la confidencialidad del personal, aplicar las medidas de seguridad del artículo 32, recurrir a subencargados solo con autorización del responsable, ayudar con las solicitudes de los interesados y con las obligaciones de los artículos 32–36, suprimir o devolver los datos al terminar los servicios, facilitar información y permitir auditorías.
Según la directiva ePrivacy, hace falta consentimiento para almacenar información en el dispositivo del usuario o acceder a ella. La excepción es el almacenamiento técnico para transmitir una comunicación o el estrictamente necesario para prestar un servicio que el propio usuario ha solicitado. Según el considerando 32 del RGPD, el silencio, las casillas ya marcadas y la inacción no constituyen consentimiento.
Referencia: oferta pública y aceptación online en Ucrania
Desde 2021, tras la reforma de la ley 1667-IX, el Código Civil de Ucrania reconoce expresamente como oferta los documentos de acceso abierto en internet que contengan las condiciones esenciales del contrato y la propuesta de celebrarlo con cualquiera que se dirija al oferente, con independencia de que lleven firma electrónica.
Contrato público, artículo 633 del Código Civil: el empresario se obliga a vender bienes, ejecutar obras o prestar servicios a cualquiera que se dirija a él; las condiciones son iguales para todos los consumidores, salvo los beneficios previstos por la ley; las condiciones contrarias a ello son nulas.
Oferta, artículo 641 del Código Civil: la propuesta debe contener las condiciones esenciales y expresar la intención de quedar obligado si se acepta. La publicidad y otras propuestas dirigidas a un círculo indeterminado de personas se consideran invitaciones a hacer ofertas, salvo que en ellas se indique otra cosa.
Aceptación, artículo 642 del Código Civil: la respuesta debe ser completa e incondicional; también se considera aceptación la realización de actos conforme a la propuesta, por ejemplo el pago, salvo que la propuesta o la ley dispongan otra cosa.
Contrato electrónico, artículo 11 de la ley 675-VIII: la oferta puede publicarse en internet e incluir por referencia las condiciones de otro documento electrónico al que el usuario debe tener libre acceso. La aceptación puede hacerse mediante un mensaje electrónico, rellenando un formulario o mediante actos cuyo significado se explique claramente en el sistema donde se publica la propuesta.
Para la política de privacidad en Ucrania rige la ley «Sobre la protección de datos personales» 2297-VI: el artículo 11 enumera las bases del tratamiento, entre ellas el consentimiento, el contrato y el interés legítimo, y el artículo 12 exige informar al interesado, en el momento de la recogida, del titular de los datos, de los datos recogidos, de sus derechos, de la finalidad y de los destinatarios.
La nueva ley de protección de los consumidores 3153-IX se aprobó en 2023 y entra en vigor un año después de su publicación, pero no antes del día en que termine o se levante la ley marcial. A 27.09.2026 el portal oficial muestra su estado como «en proceso de entrada en vigor», por lo que a las ofertas se les aplican las normas vigentes de protección de los consumidores.
Cómo empezar
Describa su producto en unas pocas frases: qué es, a qué mercados se dirige y qué servicios utiliza. Le responderemos en un día laborable y en una llamada gratuita de 10 minutos le indicaremos el primer paso.
Reglamento (UE) 2016/679 (RGPD), artículos 3, 4, 7, 13, 14, 27, 28, 30, 46, 83, considerando 32; Directiva 2002/58/EC (ePrivacy) modificada por la 2009/136/EC, artículo 5(3); Ley de Ucrania «Sobre la protección de datos personales» n.º 2297-VI, artículos 11 y 12; Código Civil de Ucrania, artículos 633, 641 en la redacción de la ley 1667-IX, 642; Ley de Ucrania «Sobre el comercio electrónico» n.º 675-VIII, artículo 11; Ley de Ucrania «Sobre la protección de los derechos de los consumidores» n.º 3153-IX, disposiciones finales; Apple, App Review Guidelines, 5.1.1 (i) Privacy Policies; Google Play, política User Data y sección Data safety; California Attorney General, California Consumer Privacy Act; California Privacy Protection Agency, actualización por IPC de los umbrales de la CCPA desde el 1 de enero de 2025. Comprobado: 27.09.2026.
Valoración de la página
5 / 5
Preguntas frecuentes
¿Es obligatoria una política de privacidad RGPD en una web?
Sí, si la web recoge datos personales: formularios, registro, pedidos, analítica con identificadores. El RGPD y la ley ucraniana de protección de datos personales exigen informar al usuario de quién trata sus datos y para qué, y App Store y Google Play exigen a cada app un enlace a su política.
¿Se aplica el RGPD a una empresa de Ucrania o de EE. UU.?
Sí, si la empresa ofrece bienes o servicios a personas que se encuentran en la UE o controla su comportamiento en la UE, como dice expresamente el artículo 3(2) del RGPD. La nacionalidad del usuario y el lugar de registro de la empresa son indiferentes a estos efectos.
¿Puedo usar una política de privacidad de un generador?
Sirve como borrador, pero el generador describe un producto genérico. Lo que se revisa es precisamente que la política coincida con los datos, servicios y plazos de conservación reales, así que el texto tendrá que contrastarse igualmente con el mapa de datos.
¿Cómo se redacta una política de privacidad según el RGPD?
Primero se elabora el mapa de datos: qué se recoge, para qué, con qué base jurídica, a quién se cede y cuánto tiempo se conserva. Después se expone esa información en lenguaje claro conforme a los artículos 13 y 14 del RGPD; este trabajo lo hacemos llave en mano.
¿Hace falta un banner de cookies si la web solo tiene analítica?
Para usuarios de la UE, normalmente sí: la directiva ePrivacy exige consentimiento para almacenar información en el dispositivo o acceder a ella, salvo lo estrictamente necesario para el servicio. La analítica y los píxeles publicitarios requieren, por regla general, consentimiento.
¿Qué es un DPA o contrato de encargado del tratamiento y cuándo se necesita?
El DPA es el contrato de encargo del tratamiento entre responsable y encargado previsto en el artículo 28 del RGPD. Se necesita cuando su SaaS trata datos de clientes por cuenta de ellos y cuando usted cede datos a un hosting, un CRM o un servicio de email marketing.
¿Necesito un representante en la UE?
Una empresa sin establecimiento en la UE a la que se aplica el RGPD debe designar un representante según el artículo 27, salvo que el tratamiento sea ocasional, no incluya el tratamiento a gran escala de categorías especiales de datos o de datos sobre condenas penales y sea improbable que entrañe un riesgo para los derechos y libertades de las personas. El representante debe estar en uno de los países de la UE donde se encuentran sus usuarios. Valoramos si lo necesita y le ayudamos a designarlo a través de proveedores especializados.
¿En qué se diferencia la oferta pública de las condiciones de uso?
La oferta pública según los artículos 641 y 642 del Código Civil de Ucrania es una propuesta de celebrar un contrato de compraventa o de servicios que se acepta con el pago u otro acto. Las condiciones de uso regulan cómo se utiliza la web o el servicio y a menudo conviven con la oferta.
¿Qué exigen App Store y Google Play a la política de privacidad de una app?
Ambas plataformas exigen un enlace a la política en la consola de desarrollador y acceso a ella dentro de la app. La política debe coincidir con las respuestas de App Privacy en Apple y de la sección Data safety en Google, incluidos los datos que recogen los SDK de terceros.
¿Cuál es la multa por incumplir el RGPD?
Según el artículo 83(5) del RGPD, hasta 20 000 000 euros o, para una empresa, hasta el 4 por ciento del volumen de negocio total anual mundial del ejercicio anterior, optándose por la de mayor cuantía. En la práctica, la cuantía depende de la naturaleza de la infracción, del número de afectados y de la cooperación con la autoridad de control.
¿Necesito una política de privacidad para usuarios de California?
Sí, si la empresa está sujeta a la CCPA: la ley se aplica a empresas con ánimo de lucro que operan en California y cumplen al menos un criterio. Desde el 1 de enero de 2025 el umbral de ingresos anuales es de 26 625 000 dólares y se actualiza cada año impar; los demás criterios son comprar, vender o compartir datos de 100 000 o más residentes u hogares de California, u obtener la mitad o más de los ingresos de la venta de sus datos. La aplicabilidad la comprobamos al inicio.
¿Representan al cliente ante la autoridad de control o en los tribunales?
Los juristas de Crystal Tax preparan los documentos, las respuestas y la posición. Si hace falta representación ante un tribunal o una autoridad de control, o un dictamen formal sobre el derecho de un país concreto de la UE, recurrimos a socios en el país habilitados para ello.
Si encuentra un error o una imprecisión en el texto, selecciónelo y pulse Ctrl + Intro
SOLICITAR UN SERVICIO
Gracias por el llamamiento, el mensaje ha sido enviado.
RESERVAR UNA CONSULTA
Gracias por el llamamiento, el mensaje ha sido enviado.
Telegram
WhatsApp
Maksym Stepanenko
Socio director de Crystal Tax
Desde 2012, proyectos internacionales: estructuras societarias, fiscalidad, extranjería, DUNS y NCAGE. Más de 50 jurisdicciones.
Lo que dicen nuestros clientes
5,0
43 reseñas · Google Maps
Opiniones de clientes en Google Maps
“Crystal Tax provided invaluable assistance in setting up our company in the United Arab Emirates…”
Yevelina K.hace 2 años · Google Maps
“Opening a bank account abroad sounded scary at first, but Crystal Tax made it super easy. They knew exactly which banks to approach, what paperwork was needed…”
Sergei M.hace un año · Google Maps
“As a fast-growing startup, we needed clear, actionable tax advice — and Crystal Tax delivered exactly that. No jargon, no fluff.”
Inna M.hace un año · Google Maps
Solicitar un servicio
Describa brevemente su tarea: el país, la actividad y los plazos. Con eso podemos proponer una solución y el orden de trabajo.
Respondemos en un día hábil.
O escríbanos
TelegramWhatsApp
Gracias por el llamamiento, el mensaje ha sido enviado.


 Telegram
 WhatsApp